
Directive NIS2 : qui est concerné, obligations, sanctions et
calendrier France
Directive NIS2 : qui est concerné, combien d'entités en France selon notre estimation sur SIRENE (12 264 entreprises et organismes en central), les 10 mesures de l'article 21 et les sanctions.
Maxime J18 min de lectureMis à jour le
La conformité commence par la visibilité
La première obligation NIS2 est de connaître ses actifs. Notre EASM découvre votre surface externe en continu.
Cartographier mon expositionUn fournisseur vous envoie un questionnaire de sécurité. Un assureur cyber vous réclame un plan de mise en conformité. Un client grand compte conditionne le renouvellement à un "engagement NIS2". En quelques mois, trois signaux venus de trois directions différentes ramènent la même question : cette directive, elle nous impose quoi, au juste, et à partir de quand ?
La directive NIS2 (pour sécurité des réseaux et des systèmes d'information, texte européen 2022/2555) élargit massivement le périmètre de la première directive NIS et durcit les obligations de cybersécurité pour des dizaines de milliers d'organisations en Europe. Restent quatre questions concrètes : qui est concerné, quelles obligations tombent sur vous, ce que vous risquez à ne rien faire, et à partir de quand. On y répond en visant le comment, du point de vue de quelqu'un qui teste la sécurité pour de vrai.
NIS2 en une phrase (et ce qui change par rapport à NIS1)
NIS2 est une directive de l'Union européenne qui impose à certaines organisations, jugées importantes pour le fonctionnement de la société et de l'économie, un socle de mesures de cybersécurité et une obligation de notifier les incidents significatifs. Là où NIS1 (2016) ne visait qu'une poignée d'opérateurs, NIS2 étend le périmètre à 18 secteurs et aspire, dès la taille moyenne (50 salariés, ou plus de 10 M€ de chiffre d'affaires et de bilan), les entreprises moyennes, les ETI et les grandes entreprises. Par ricochet de la chaîne d'approvisionnement, elle finit par toucher des milliers de PME qui ne sont pas visées en direct.
Trois ruptures séparent NIS2 de la première directive. D'abord, le périmètre explose : aux opérateurs historiques s'ajoutent la fabrication, l'agroalimentaire, la gestion des déchets, les services numériques, l'espace ou la recherche, et un critère de taille qui rattrape les entreprises moyennes. Ensuite, la responsabilité remonte aux dirigeants : les organes de direction approuvent les mesures, les supervisent, et peuvent voir leur responsabilité engagée, ce qui n'est plus un sujet "IT". Enfin, les sanctions deviennent dissuasives, jusqu'à 10 M€ ou 2 % du chiffre d'affaires mondial pour les entités essentielles.
Suis-je concerné ? Entité essentielle ou importante
Deux critères se croisent : votre secteur (est-il listé dans les annexes de la directive ?) et votre taille. Le croisement vous range dans l'une de trois cases : entité essentielle, entité importante, ou hors champ direct.
Le piège de lecture : une grande entreprise d'un secteur de l'annexe II reste importante, pas essentielle. C'est l'annexe qui commande, la taille ne fait que départager. Côté seuils, on reprend les définitions européennes (recommandation 2003/361) : une entreprise est grande à partir de 250 salariés, ou d'un chiffre d'affaires supérieur à 50 M€ et d'un bilan supérieur à 43 M€ ; elle est moyenne à partir de 50 salariés, ou, en dessous, quand son chiffre d'affaires et son bilan dépassent tous deux 10 M€. Pour une entreprise qui appartient à un groupe, ces seuils s'apprécient sur le groupe.
Il reste le cas le plus fréquent, et le plus mal compris : vous vous croyez hors champ parce que vous êtes une PME, mais un donneur d'ordre soumis à NIS2 vous impose ses exigences par contrat, au titre de la sécurité de sa chaîne d'approvisionnement. C'est l'effet ricochet, et il touche des milliers d'entreprises jamais désignées nommément. On détaille les seuils et ce cas de la sous-traitance dans le guide NIS2 pour les PME.
Combien d'entités NIS2 en France ? Notre estimation, de 10 625 à 22 569
Le chiffre qui circule partout est "15 000 entités". On le prête souvent à l'ANSSI, mais sa page consacrée à NIS 2 parle "des milliers d'entités" sans avancer de nombre. Le 15 000 vient de l'étude d'impact du projet de loi Résilience, datée du 15 octobre 2024, qui annonce un passage "de 500 à 15 000 entités environ" (page 15) et parle encore d'"environ 15 000" entités régulées page 234. Ce texte ne dit pas comment le nombre se répartit entre secteurs, ni s'il inclut les collectivités. Nous avons donc refait le compte le 7 octobre 2026, avec les seules données ouvertes, en appliquant les règles de la directive elle-même.
| Catégorie | Valeur (entités) | Précision |
|---|---|---|
| Scénario bas | 10 625 | effectif seul |
| Scénario central | 14 745 | effectif et appartenance à un groupe |
| Scénario haut | 22 569 | codes partiels, chiffre d'affaires, télécoms |
| Étude d'impact du projet de loi | 15 000 | 15 octobre 2024 |
Dans le scénario central, la directive viserait 12 264 entreprises et organismes en France, hors administrations publiques. En y ajoutant les 2 481 collectivités et groupements que l'étude d'impact range dans le périmètre (1 489 en entités essentielles, parmi lesquelles 661 régions, départements, intercommunalités urbaines et communes de plus de 30 000 habitants, et 992 communautés de communes en entités importantes), on arrive à 14 745. Le chiffre officiel tombe dans notre fourchette, et tout près du central. Si les 15 000 n'incluent pas les collectivités, la comparaison se fait avec 12 264, et elle reste dans la fourchette, qui va de 8 144 à 20 088 sans elles.
Le résultat le plus utile n'est pourtant pas la concordance. C'est l'écart entre les bornes : du simple au double, à données identiques. Ce qui fait varier le compte, c'est la façon de lire la taille, et d'abord la notion de groupe. Une filiale de 30 salariés n'est pas une PME au sens de la recommandation européenne si elle appartient à une ETI ou à une grande entreprise : elle hérite de la taille du groupe. Appliquée à la lettre, cette règle fait entrer 4 061 unités légales de moins de 50 salariés (hors caisses locales bancaires), et elle fait basculer 2 941 unités de 50 à 249 salariés dans la catégorie des grandes, donc des entités essentielles quand leur secteur est à l'annexe I. Le scénario haut ajoute, lui, des codes d'activité qui mélangent activités visées et non visées, les entreprises de moins de 50 salariés dont le dernier chiffre d'affaires publié dépasse 10 M€ (1 844), et les opérateurs de communications électroniques de moins de 50 salariés, visés quelle que soit leur taille (1 703).
- entreprises et organismes estimés dans le champscénario central, hors collectivités et administrations
- 12 264
- entités essentielles parmi elles26,1 % du central, dont 2 097 dans la santé
- 3 196
- entités, fourchette complètecollectivités et groupements de l'étude d'impact compris
- 10 625 à 22 569
Où sont ces entités : la santé, l'agroalimentaire et l'industrie
Trois secteurs font 74,1 % du scénario central (9 087 sur 12 264) : l'agroalimentaire, la santé et la fabrication. Ce ne sont pas les secteurs auxquels on pense en premier en lisant "cybersécurité", et c'est le vrai changement d'échelle par rapport à NIS1. La répartition entre entités essentielles et importantes suit mécaniquement les annexes : les secteurs de l'annexe II, comme l'agroalimentaire ou l'industrie, ne produisent que des entités importantes, quelle que soit la taille. La santé, en annexe I, fournit à elle seule 2 097 des 3 196 entités essentielles : tout prestataire de soins de 250 salariés et plus y est essentiel, hôpitaux publics compris.
- Entités essentielles
- Entités importantes
| Catégorie | Entités essentielles (entités) | Entités importantes (entités) |
|---|---|---|
| Agroalimentaire | 0 | 3 424 |
| Santé | 2 097 | 905 |
| Fabrication | 0 | 2 661 |
| Gestion des déchets | 0 | 867 |
| Chimie | 0 | 512 |
| Recherche | 0 | 432 |
| Énergie | 285 | 15 |
| Banque | 225 | 18 |
| Transports | 140 | 28 |
| Eau potable | 104 | 26 |
| Eaux usées | 116 | 13 |
| Infrastructures numériques | 126 | 0 |
| Services TIC gérés (B2B) | 96 | 18 |
| Fournisseurs numériques | 0 | 98 |
| Services postaux et d'expédition | 0 | 51 |
| Infrastructures des marchés financiers | 7 | 0 |
Un secteur paraît presque absent du graphique : le numérique, avec 240 entités, soit 2,0 % du central. Ne le lisez pas comme un constat, c'est un effet de notre classement. Les codes d'activité de l'hébergement et du cloud (63.11), de l'infogérance et des services informatiques (62.02, 62.09) contiennent des prestataires visés par la directive et beaucoup d'autres qui ne le sont pas : nous les avons classés "partiels", donc réservés au scénario haut. En les retenant avec les règles de taille du central, ils pèseraient 1 683 unités légales et la part du numérique passerait à environ 13,8 %. Une ESN ou un hébergeur de taille moyenne a donc toutes les raisons de vérifier son cas, ce qu'une estimation par code d'activité ne peut pas faire à sa place.
La mesure : SIRENE, REGAFI et une table de correspondance figée
L'univers de départ est le stock SIRENE des unités légales actives, édition du 1er octobre 2026, dont les effectifs et la catégorie d'entreprise portent sur l'année 2024. Chaque code d'activité (NAF rév. 2) a été rattaché, ou non, à un type d'entité des annexes I et II dans une table de 175 lignes, avec une justification et un niveau de confiance, figée avant le premier comptage. Un code est "direct" quand son activité est pour l'essentiel celle que vise la directive, "partiel" quand il mêle des activités visées et d'autres qui ne le sont pas. La taille suit la recommandation 2003/361, à laquelle renvoie la directive : tranche d'effectif d'une part, catégorie d'entreprise calculée par l'INSEE d'autre part, qui tient compte du groupe. Le classement en entité essentielle ou importante applique l'article 3.
- Scénario bas : codes directs, taille lue sur le seul effectif. Il ignore le chiffre d'affaires et le groupe, donc il sous-estime par construction.
- Scénario central : codes directs, et une unité légale rattachée à une ETI ou à une grande entreprise est traitée comme grande. Le secteur bancaire y est remplacé par les 273 établissements de crédit agréés du registre REGAFI de l'ACPR, parce qu'un comptage par code d'activité retient 1 463 unités légales bancaires, surtout des caisses locales mutualistes qui ne sont pas agréées individuellement.
- Scénario haut : codes directs et partiels, chiffre d'affaires publié (ratios INPI) pour rattraper les entreprises moyennes de moins de 50 salariés, et télécoms de toute taille. Il surestime, parce qu'un code partiel contient des activités non visées et que le bilan reste inconnu.
Cadre et limites de l'estimation
Un dernier chiffre montre jusqu'où la règle de groupe peut mener si on l'applique sans discernement. Les filiales sans salarié de groupes ETI ou grandes entreprises, dans les secteurs visés, sont 12 518, dont 8 379 en production d'électricité, pour l'essentiel des sociétés de projet éoliennes ou solaires (10 sur 10 dans un échantillon lu à la main). Nous les avons exclues de toutes les fourchettes : compter chaque parc solaire comme une entité essentielle n'aurait aucun sens, et c'est précisément le cas que le considérant 16 permet de traiter. Si votre structure est une filiale de moins de 50 salariés d'un groupe, regardez sa catégorie d'entreprise dans SIRENE avant de vous déclarer hors champ.
Les 10 obligations de l'article 21 (le comment concret)
Le cœur technique de NIS2 tient dans l'article 21.2 : dix mesures minimales de gestion des risques, à appliquer selon une approche "tous risques" et proportionnée. Les voici, avec ce qu'elles impliquent plutôt que leur libellé juridique.
- (a) Analyse des risques et politique de sécurité. Vous partez de scénarios d'attaque réels plutôt que d'un modèle générique recopié. La directive ne nomme aucune méthode ; en France, c'est le terrain de la méthode EBIOS Risk Manager et de ses cinq ateliers, ou de la démarche ISO 27005 si votre système de management est déjà dans la famille 27000.
- (b) Gestion des incidents. Vous devez savoir détecter, répondre et journaliser, avec une procédure déjà répétée plutôt qu'un PDF qu'on découvre le jour de la crise.
- (c) Continuité d'activité. Vos sauvegardes doivent être testées, car une sauvegarde jamais restaurée n'en est pas une, et la gestion de crise comme la reprise se préparent en amont. Ce que change un sinistre de référence rançongiciel plutôt qu'un incendie, on l'a détaillé côté plan de reprise d'activité.
- (d) Sécurité de la chaîne d'approvisionnement. Vos prestataires, vos dépendances et la surface que vous héritez d'eux entrent dans le périmètre. Le maillon faible se trouve rarement chez vous : il est chez un tiers que vous avez oublié. Votre hébergeur en fait partie, et une qualification comme SecNumCloud s'arrête à son périmètre à lui, pas à ce que vous déployez dessus.
- (e) Sécurité de l'acquisition, du développement et de la maintenance, y compris le traitement et la divulgation des vulnérabilités. Vos applications et vos API doivent être développées et maintenues de façon sûre. C'est ici que se logent les failles qu'un attaquant exploite en premier. Si vous encaissez des cartes bancaires, PCI DSS impose déjà des exigences techniques du même ordre sur ce périmètre, en plus précis.
- (f) Évaluation de l'efficacité des mesures. La mesure qu'on oublie consiste à prouver que tout le reste fonctionne : il faut tester, mesurer, puis corriger. C'est le périmètre de notre audit NIS2 sur son volet technique.
- (g) Hygiène informatique et formation. Vous appliquez les correctifs, tenez les comptes à jour et sensibilisez les équipes. C'est l'ennuyeux qui ferme la porte à l'essentiel des attaques opportunistes.
- (h) Cryptographie et chiffrement. Vous formalisez une politique de chiffrement des données au repos et en transit, au lieu de la laisser au cas par cas.
- (i) Sécurité des ressources humaines, contrôle d'accès et gestion des actifs. Le moindre privilège, la gestion des départs et le cloisonnement s'appuient sur un inventaire des actifs tenu à jour, ce socle de visibilité repris plus bas.
- (j) Authentification multifacteur et communications sécurisées. Le MFA et des communications d'urgence sécurisées ne sont plus optionnels. Reste à savoir quels facteurs d'authentification multifacteur résistent vraiment, parce qu'un code par SMS et une clé FIDO2 ne s'opposent pas au même attaquant.
Deux de ces mesures sont le terrain direct d'un testeur offensif : le (e) (vos applications exposées et leurs failles) et le (f) (prouver que ça tient). C'est tout l'objet de l'audit NIS2 par le test d'intrusion : documenter, preuve à l'appui, que chaque mesure résiste.
Visibilité d'abord : on ne sécurise pas ce qu'on ne voit pas
Avant les mesures, il y a un préalable que le texte présuppose : connaître son périmètre. Les mesures (a), (d) et (e) sont vides de sens si votre inventaire d'actifs est faux, et il l'est presque toujours. Le sous-domaine de campagne oublié, l'API de préproduction laissée ouverte, le service d'administration exposé par erreur : voilà ce que l'attaquant trouve en premier, et ce que votre tableau Excel ignore.
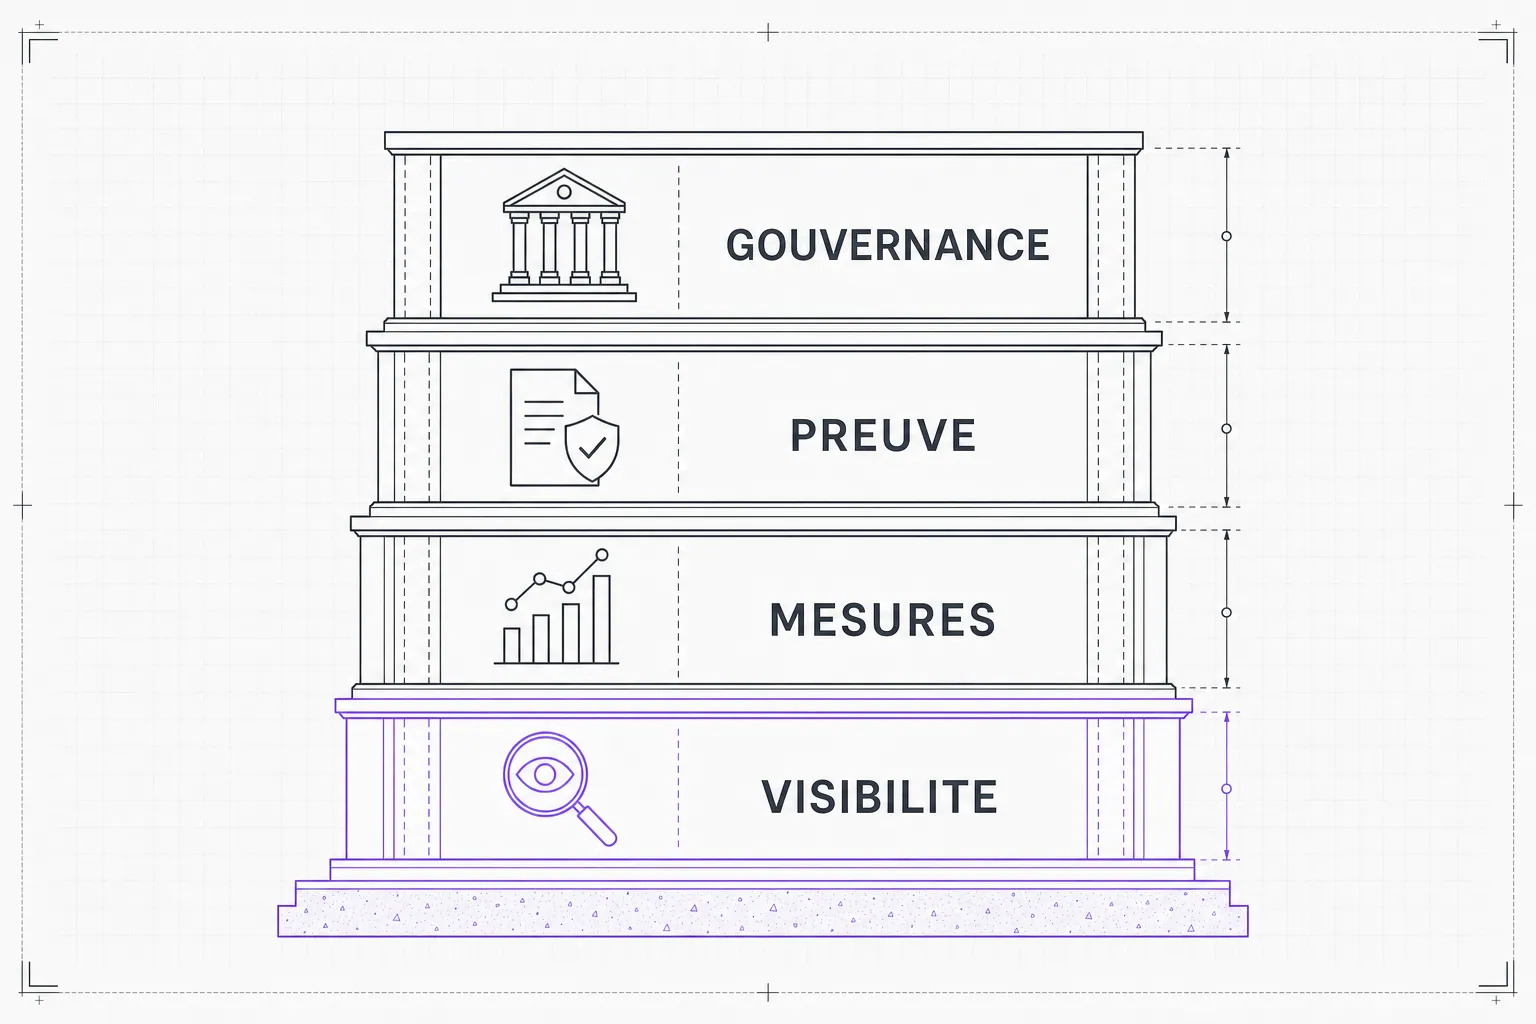
Le mot "proportionnées" de l'article 21 aggrave le problème. La proportionnalité se mesure par rapport à l'exposition réelle, pas à l'exposition documentée : une entité qui pense exposer douze services et en expose quarante a dimensionné ses mesures sur le mauvais périmètre. La gestion des actifs de l'alinéa (i) conditionne donc l'analyse de risques de l'alinéa (a), et c'est elle qui permet à la cotation de vraisemblance de s'appuyer sur des faits mesurés plutôt que sur un ressenti d'atelier.
Le malentendu classique consiste à prendre un fichier d'actifs ou une CMDB pour un inventaire de surface d'attaque. Ils décrivent ce que vous pensez exposer. Une cartographie externe, celle que pratique l'EASM, la gestion de la surface d'attaque externe, mesure ce que vous exposez vraiment, depuis Internet et du point de vue de quelqu'un qui prépare une intrusion. Entre les deux il y a toujours un delta, fait de shadow IT : comptes SaaS ouverts par un métier, sous-domaines de campagne, API de test restées en ligne. La méthode pour débusquer les actifs exposés que personne ne gère a son propre guide.
| Critère | CMDB / inventaire déclaratif | Cartographie externe (EASM) |
|---|---|---|
| Point de vue | Interne, ce qu'on a documenté | Externe, ce que voit l'attaquant |
| Shadow IT | Invisible par définition | Découvert automatiquement |
| Fraîcheur | Mise à jour manuelle, vite périmée | Surveillance continue |
| Vulnérabilités | Rarement corrélées | Corrélation CVE automatisée |
| Apport à l'article 21 | Partiel pour l'alinéa (i) | Gestion des actifs (i) et analyse de risques (a) |
Cette mesure réelle sert aussi le jour d'un contrôle. Un processus de découverte et de remédiation documenté, daté, suivi dans le temps, pèse plus lourd qu'un export figé la veille de l'audit, et il couvre ce que vous exposez via vos prestataires (mesure d). Encore faut-il compter la bonne chose : pas "combien de CVE ?", mais "combien de CVE exploitables depuis Internet, sur des actifs réellement exposés ?". La première métrique impressionne en réunion, la seconde tient devant l'autorité, parce qu'elle documente une exposition validée et non un décompte de bannières. C'est la frontière entre détecter et démontrer, que l'on retrouve entre un scanner de vulnérabilité et un test d'intrusion.
Notification d'incident : 24 h, 72 h, un mois
En cas d'incident significatif, NIS2 impose un rythme de notification à l'autorité compétente (en France, l'ANSSI) en trois temps :
- Alerte précoce sous 24 h : un premier signalement, même minimal, dès que l'incident est constaté.
- Notification sous 72 h : une évaluation initiale (gravité, impact, indicateurs de compromission).
- Rapport final sous un mois après la notification à 72 h : analyse complète, mesures prises, cause racine.
Ce tempo n'est tenable que si la détection et la procédure ont été préparées et répétées avant, dans un plan de gestion de crise cyber que la cellule a déjà exercé.
Sanctions : pourquoi le sujet est monté au comité de direction
NIS2 aligne ses sanctions sur une logique proche du RGPD, ce qui explique qu'elle ne reste plus dans le service informatique. Une entité essentielle s'expose jusqu'à 10 M€ ou 2 % de son chiffre d'affaires annuel mondial, le montant le plus élevé étant retenu ; une entité importante jusqu'à 7 M€ ou 1,4 %. Au-delà de l'amende, les organes de direction peuvent être tenus responsables. Pour les entités essentielles, l'autorité peut même, en dernier recours, interdire temporairement à un dirigeant d'exercer ses fonctions si une mise en demeure de se conformer reste sans effet dans le délai fixé (article 32.5).
NIS2, DORA, RGPD : comment ça s'articule
NIS2 ne remplace pas les autres textes, elle s'y ajoute et parfois leur cède la priorité. Le règlement DORA (secteur financier) prime sur NIS2 pour les entités qu'il couvre, au titre de la lex specialis : une banque suit DORA, pas NIS2, pour sa résilience opérationnelle. Ses tests annuels et son TLPT fondé sur la menace sont un chapitre à part entière. Le RGPD, lui, traite la donnée personnelle quand NIS2 traite la sécurité des réseaux et systèmes ; un même incident peut déclencher les deux notifications, à deux autorités différentes et dans deux délais différents. Et si vous fabriquez ou distribuez des produits connectés, un troisième texte s'empile : le Cyber Resilience Act, qui impose la sécurité by design sur tout produit à éléments numériques, comme nous le détaillons dans notre guide du Cyber Resilience Act. Deux textes français viennent encore compléter le tableau : la loi LOPMI, qui conditionne l'indemnisation d'une cyber-rançon au dépôt de plainte sous 72 heures, et le Cyberscore, la note de cybersécurité imposée aux grandes plateformes grand public. Ces régimes, plus le HDS et celui des opérateurs d'importance vitale, sont mis à plat texte par texte dans notre panorama de la conformité réglementaire en cybersécurité.
Calendrier NIS2 (UE et France)
Les jalons européens sont figés ; la jambe française, elle, s'est fait attendre.
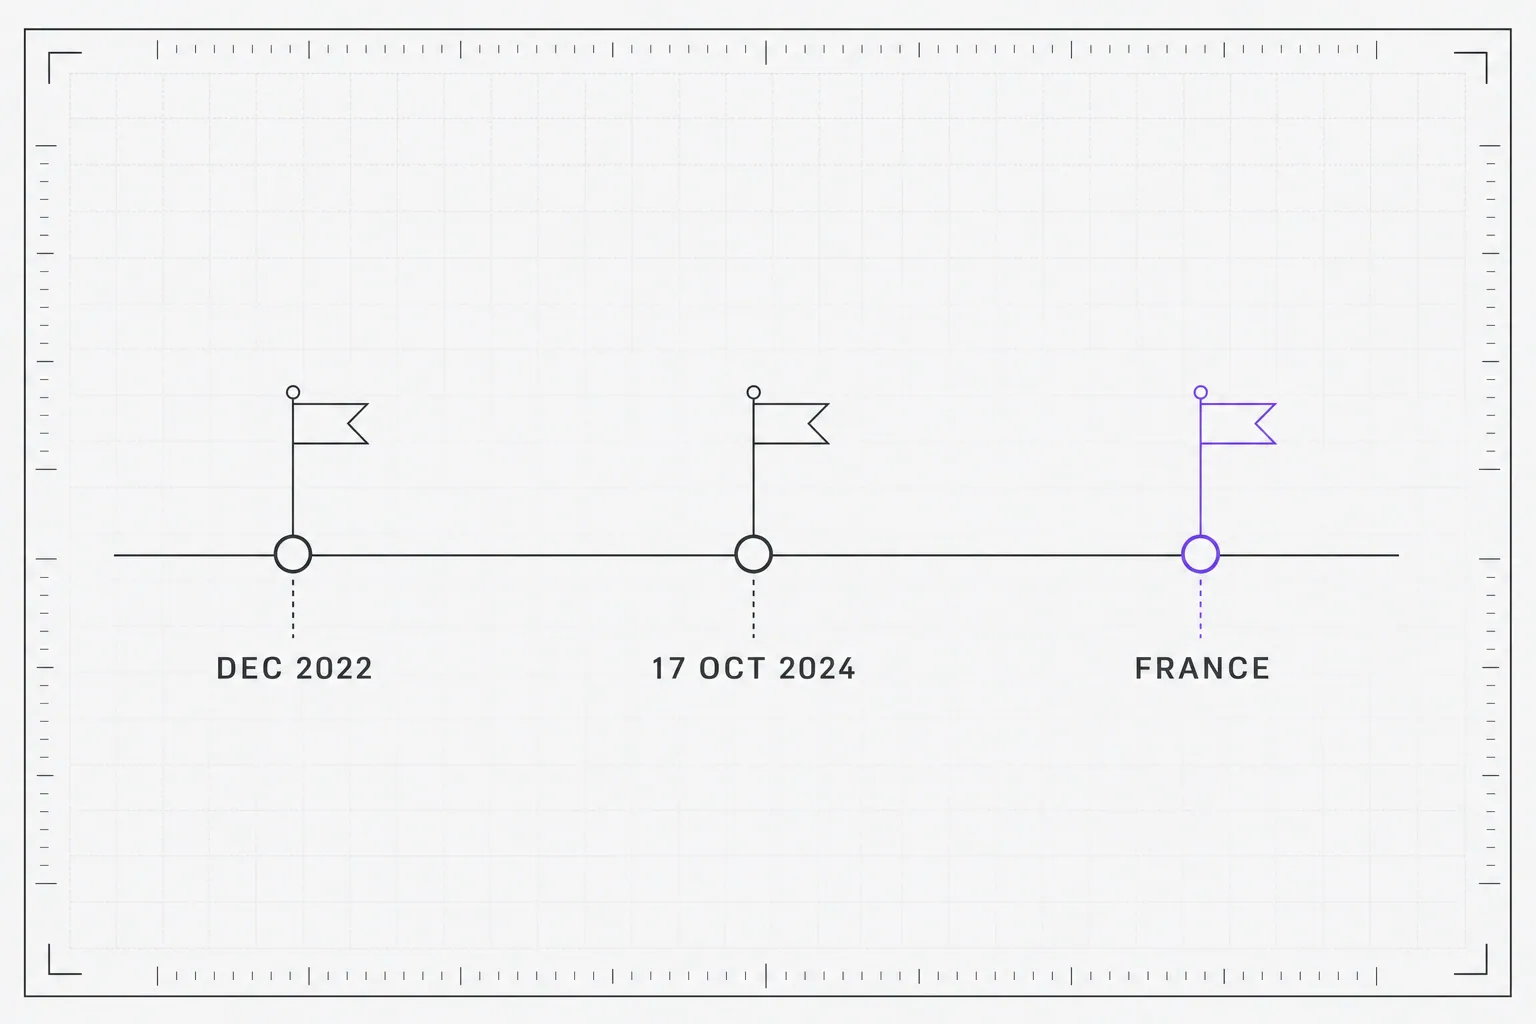
Au niveau européen, deux dates font foi : l'adoption de la directive 2022/2555 le 14 décembre 2022, et l'échéance de transposition fixée au 17 octobre 2024 (application le lendemain). En France, la transposition passe par un véhicule législatif dédié, la loi relative à la résilience des infrastructures critiques et au renforcement de la cybersécurité (dite loi Résilience), et elle a pris du retard : présentée en conseil des ministres le 15 octobre 2024, adoptée par le Sénat le 12 mars 2025, puis passée en commission spéciale à l'Assemblée nationale le 10 septembre 2025, elle reste au 7 octobre 2026 un projet de loi, dont l'examen en séance à l'Assemblée est annoncé à partir de cette date. Elle sera complétée de décrets qui préciseront les seuils, les secteurs et le calendrier d'enregistrement. En attendant, l'ANSSI a ouvert un simulateur d'assujettissement et un service d'enregistrement, d'abord sous le nom MonEspaceNIS2, désormais rassemblés sur MesServicesCyber. Elle met aussi à disposition, depuis le 17 mars 2026, le Référentiel Cyber France, qui détaille les mesures attendues pour atteindre les objectifs de la directive : on a repris les objectifs de sécurité du ReCyF un par un, avec ce qui se prouve techniquement. De quoi structurer sa conformité sans attendre le vote final.
Statut France au 7 octobre 2026 : toujours un projet de loi
Par où commencer concrètement
La conformité NIS2 se construit par étapes, dans un ordre qui évite de dépenser avant de savoir. Statuer d'abord sur son périmètre, cartographier ensuite, combler les écarts, prouver que ça tient, et seulement là industrialiser la gouvernance.
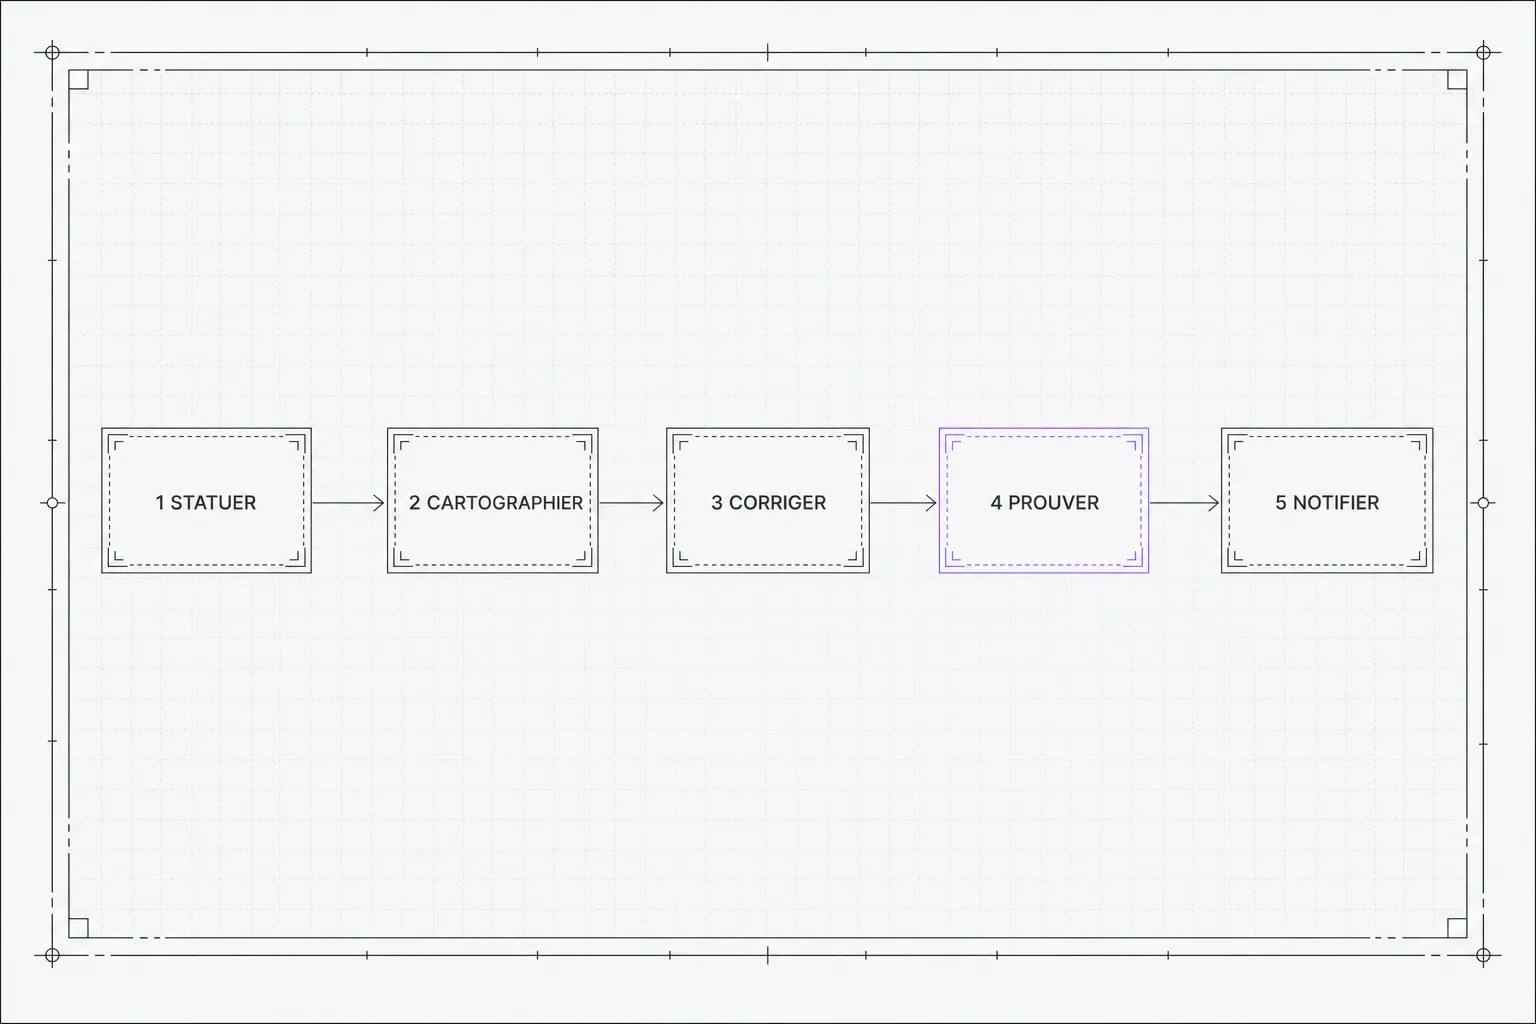
Premier temps, statuer sur son assujettissement. Avant tout budget, déterminez si vous êtes entité essentielle, importante, ou seulement tenu par contrat au titre de la chaîne d'approvisionnement d'un donneur d'ordre. Le raisonnement secteur par secteur, seuil par seuil, et le cas fréquent de la sous-traitance, sont détaillés dans le guide NIS2 et PME.
Deuxième temps, cartographier l'exposé. Les mesures (a), (d) et (e) supposent un inventaire d'actifs juste, et il ne l'est presque jamais. Il faut donc dresser puis maintenir la liste réelle de ce qui est joignable depuis Internet, sous-domaines oubliés et préproductions comprises. C'est le travail d'une cartographie externe continue, décrite plus haut, qui suit dans le temps ce que vous exposez, y compris via vos prestataires.
Troisième temps, combler les écarts et les tracer. Chaque faille trouvée entre dans un plan de remédiation priorisé, avec un responsable et une échéance, et non dans un tableur qui vieillit. La façon d'organiser ce flux de correction dans la durée relève de la gestion des vulnérabilités. En parallèle, la journalisation exigée par la mesure (b) doit être en place avant l'incident : sans traces, la notification sous 24 h et le rapport final sous un mois se rédigent à l'aveugle.
Quatrième temps, prouver l'efficacité. C'est la mesure (f) de l'article 21.2, celle que presque personne ne traite : démontrer que le reste fonctionne. Un test d'intrusion orienté NIS2 confronte vos mesures à un attaquant réel, puis un retest après correction vérifie que l'écart est refermé. Ce volet technique est le périmètre de notre audit NIS2 ; il ne couvre pas la gouvernance (analyse de risques, PSSI, plan de continuité), qui reste du ressort d'un cabinet spécialisé, souvent outillé par une certification ISO 27001 : la directive ne l'exige pas, mais son système de management recouvre une bonne partie de l'article 21.
À retenir
- NIS2 élargit le périmètre à 18 secteurs et fait entrer ETI et PME, directement ou par la chaîne d'approvisionnement.
- Combien en France ? Notre estimation du 7 octobre 2026 sur SIRENE donne 12 264 entreprises et organismes en central, dont 3 196 entités essentielles, et une fourchette de 10 625 à 22 569 avec les collectivités. Le 15 000 de l'étude d'impact y tombe, et l'écart entre les bornes tient à la façon de compter, à commencer par la règle de groupe.
- Deux statuts : entité essentielle (contrôle strict, jusqu'à 10 M€ ou 2 % du CA) et entité importante (contrôle réactif, jusqu'à 7 M€ ou 1,4 %). C'est l'annexe, pas la seule taille, qui départage.
- Dix mesures à l'article 21, dont l'évaluation de leur propre efficacité (f) que presque personne ne traite.
- Notification en 24 h / 72 h / un mois : tenable seulement si c'est préparé en amont.
- La responsabilité remonte aux dirigeants, ce qui fait de NIS2 un sujet de gouvernance.
- La visibilité est le préalable : on ne sécurise ni ne prouve ce qu'on ne voit pas.
La première marche, avant même la paperasse, c'est de cartographier votre surface d'attaque externe pour ne plus découvrir vos actifs oubliés en même temps que l'attaquant. À partir de là, chaque mesure de l'article 21 a un terrain concret sur lequel s'appuyer.
Questions fréquentes sur la directive NIS2
Qui est concerné par la directive NIS2 ?
Deux conditions se cumulent : relever d'un secteur listé aux annexes I ou II de la directive, et atteindre la taille d'une moyenne entreprise, soit au moins 50 salariés, ou, en dessous, un chiffre d'affaires et un bilan qui dépassent tous deux 10 millions d'euros. C'est le secteur qui commande en premier. Certaines entités, comme les fournisseurs de services DNS, sont visées quelle que soit leur taille. Enfin, par la sécurité de la chaîne d'approvisionnement, une PME hors périmètre direct peut se voir imposer des exigences par un donneur d'ordre assujetti.
Quand la directive NIS2 entre-t-elle en vigueur en France ?
L'échéance européenne de transposition était le 17 octobre 2024. En France, au 7 octobre 2026, le texte de transposition, dit loi Résilience, est toujours un projet de loi : adopté par le Sénat le 12 mars 2025, examiné en commission spéciale à l'Assemblée nationale en septembre 2025, son examen en séance à l'Assemblée est annoncé à partir du 7 octobre 2026. Les décrets qui fixeront les seuils précis et le calendrier d'enregistrement paraîtront ensuite. Vérifiez toujours le statut à jour auprès de l'ANSSI.
Combien d'entreprises sont concernées par NIS2 en France ?
Personne ne publie de recensement. L'étude d'impact du projet de loi Résilience, datée du 15 octobre 2024, estime à environ 15 000 le nombre d'entités régulées, contre environ 500 sous NIS1 ; la page NIS 2 de l'ANSSI parle seulement de milliers d'entités. Notre propre estimation, faite le 7 octobre 2026 à partir du stock SIRENE, des règles de taille de la directive et du registre REGAFI pour la banque, donne 12 264 entreprises et organismes dans le scénario central, dont 3 196 entités essentielles, et une fourchette de 10 625 à 22 569 en ajoutant les 2 481 collectivités et groupements retenus par l'étude d'impact. C'est une estimation, pas un recensement : le chiffre d'affaires, le bilan et l'activité secondaire des entreprises ne sont pas dans SIRENE.
Quelle différence entre entité essentielle et entité importante ?
Le classement dépend du secteur d'annexe et de la taille, pas du niveau de risque perçu. Une grande entreprise d'un secteur de l'annexe I est essentielle ; les autres cas relèvent de l'entité importante. La conséquence pratique porte sur deux points : le mode de supervision, proactif pour les entités essentielles et a posteriori pour les entités importantes, et le plafond des sanctions, plus élevé pour les premières. Le socle de mesures de sécurité de l'article 21, lui, reste le même.
Quelles sanctions en cas de non-conformité NIS2 ?
La directive prévoit jusqu'à 10 millions d'euros ou 2 % du chiffre d'affaires annuel mondial pour une entité essentielle, et 7 millions d'euros ou 1,4 % pour une entité importante, le montant le plus élevé étant retenu. NIS2 ajoute un volet qui change la donne : la responsabilité de l'organe de direction est explicitement engagée, et l'autorité peut, en dernier recours, interdire temporairement à un dirigeant d'exercer. C'est souvent cet argument, plus que le plafond financier, qui débloque un budget.
Quelles sont les obligations de l'article 21 de NIS2 ?
L'article 21.2 impose dix mesures minimales de gestion des risques, selon une approche tous risques : analyse des risques et politique de sécurité, gestion des incidents, continuité d'activité, sécurité de la chaîne d'approvisionnement, sécurité du développement et traitement des vulnérabilités, évaluation de l'efficacité des mesures, hygiène et formation, cryptographie, contrôle d'accès et gestion des actifs, authentification multifacteur. La mesure la plus négligée est l'évaluation de l'efficacité, qui suppose de tester et de prouver que le reste fonctionne.
L'article 21 de NIS2 impose-t-il un outil de cartographie comme l'EASM ?
Non, le texte ne nomme aucun outil. L'article 21.2 impose l'analyse des risques (a) et la gestion des actifs (i), proportionnées à l'exposition. Or ces deux mesures ne valent que si l'inventaire décrit ce qui est réellement joignable depuis Internet. La cartographie continue de la surface d'attaque externe est un moyen concret d'y répondre, pas une exigence nommée, et elle ne couvre ni la gouvernance, ni les incidents, ni la continuité.
Quels sont les délais de notification d'un incident NIS2 ?
La notification se fait en trois temps auprès de l'autorité compétente, en France l'ANSSI : une alerte précoce sous 24 heures dès que l'incident significatif est constaté, une notification plus étayée sous 72 heures avec une évaluation initiale de la gravité et des impacts, puis un rapport final sous un mois après cette notification à 72 heures. Ce tempo n'est tenable que si la détection et la procédure de réponse ont été préparées et répétées en amont.
Veille sécurité
La suite, une fois par mois
Ce qui bouge vraiment sur la surface d'attaque externe, NIS2 et la sécurité applicative, écrit par le pentester qui signe ces articles. Un envoi par mois, désinscription en un clic.
Votre adresse ne sert qu'à cet envoi. Voir la politique de confidentialité.
12 articles dans ce dossier
- Conformité réglementaire en cybersécurité : quel texte s'applique, et ce que la CNIL sanctionne vraimentnouveau
- Plan de reprise d'activité : 7 918 revendications de rançongiciel en neuf mois, et un PRA écrit pour l'incendienouveau
- Certification ISO 27001 : 1 019 certificats en France fin 2023, le coût réel et qui produit les preuvesnouveau
- Audit NIS2 : déroulé, livrables, prix, et pourquoi le papier ne suffit pas
- EBIOS RM : les 5 ateliers de la méthode ANSSI, et leurs limites
- NIS2 et PME : 12,6 % des entreprises de 50 salariés et plus dans le champ, et les filiales aussi
- SecNumCloud : 12 prestataires, 27 offres qualifiées, et ce que la qualification ANSSI garantit vraiment
- Cyber Resilience Act (CRA) : obligations, calendrier, sanctions
- Cyberscore : la loi, ce qu'elle impose, et ce que ça change vraiment
- TLPT DORA : le test d'intrusion fondé sur la menace, tous les trois ans
- Loi LOPMI : ce qui change pour la cybersécurité, et la règle des 72 heures
- Règlement DORA : au moins 937 entités françaises concernées, ce qu'il exige, comment s'y préparer